Um Docker container é uma unidade padrão de software que empacota o código de uma aplicação junto com todas as suas dependências, bibliotecas e configurações necessárias para executá-la de maneira consistente em qualquer ambiente. Pense nele como uma caixa selada que contém tudo o que sua aplicação precisa para funcionar, garantindo que ela se comporte da mesma forma independentemente de onde seja executada. Essa portabilidade é o que torna o Docker container tão valioso para desenvolvedores e equipes de operações.
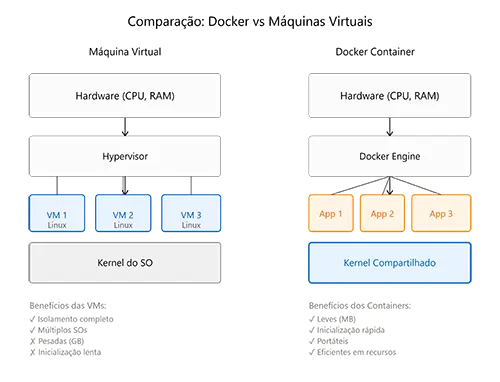
A principal diferença entre um docker container e uma máquina virtual tradicional está na arquitetura. Enquanto as máquinas virtuais exigem um sistema operacional completo para cada instância, os containers compartilham o kernel do sistema operacional do hospedeiro, tornando-os muito mais leves e rápidos para iniciar. Isso significa que você pode executar dezenas de containers em um único servidor sem sobrecarregar os recursos, algo que seria impossível com máquinas virtuais tradicionais.
Para entender melhor, imagine que você está desenvolvendo uma aplicação web que requer Python 3.9, PostgreSQL e Redis. Sem Docker, você precisaria instalar e configurar manualmente cada um desses componentes em cada ambiente onde a aplicação será executada. Com um docker container, você cria uma imagem que já inclui tudo isso configurado corretamente. Basta executar o container e sua aplicação estará pronta para rodar, sem surpresas ou conflitos de dependências.
Benefícios do Uso de Docker Containers
A adoção de docker container traz uma série de vantagens competitivas para desenvolvedores e organizações. A primeira e mais evidente é a consistência de ambiente. Como mencionado anteriormente, o problema clássico de “funciona na minha máquina” é completamente eliminado, pois o container garante que todas as dependências estejam presentes e configuradas da mesma forma em todos os lugares.
Outro benefício significativo é a eficiência de recursos. Como os containers compartilham o kernel do sistema operacional do hospedeiro, eles consomem muito menos memória e processamento do que máquinas virtuais. Isso permite que equipes de desenvolvimento executem múltiplos ambientes de teste simultaneamente em hardware limitado, acelerando o ciclo de desenvolvimento e reduzindo custos de infraestrutura.
A portabilidade é talvez a vantagem mais transformadora do docker container. Uma vez criada, uma imagem Docker pode ser executada em qualquer lugar que tenha o Docker instalado, seja em um laptop Windows, um servidor Linux na nuvem ou até mesmo em dispositivos edge. Isso facilita enormemente a colaboração entre equipes distribuídas e simplifica processos de deploy contínuo.
Além disso, o ecossistema Docker oferece o Docker Hub, um repositório público onde milhões de imagens pré-configuradas estão disponíveis gratuitamente. Isso significa que você não precisa começar do zero para cada projeto. Precisa de um servidor web Nginx? Um banco de dados MySQL? Um ambiente Node.js? Basta puxar a imagem oficial do Docker Hub e começar a trabalhar em minutos.
Instalando e Configurando o Docker
Antes de começar a criar seu primeiro docker container, é necessário instalar o Docker em seu sistema operacional. O processo varia ligeiramente dependendo da plataforma que você está usando, mas a equipe do Docker simplificou bastante essa etapa nos últimos anos.
Para usuários de Windows, o Docker Desktop é a opção recomendada. Ele inclui tudo o que você precisa, incluindo o Docker Engine, Docker CLI e Docker Compose. Basta baixar o instalador no site oficial do Docker, executar o arquivo e seguir as instruções. Durante a instalação, certifique-se de habilitar a virtualização no BIOS/UEFI se ainda não estiver ativada, pois o Docker depende disso para funcionar corretamente no Windows.
No macOS, o processo é similar. O Docker Desktop para Mac também está disponível gratuitamente e pode ser instalado arrastando o aplicativo para a pasta Applications. Após a instalação, inicie o Docker Desktop e aguarde até que o ícone da baleia no menu superior fique estável, indicando que o Docker está pronto para uso.
Para usuários de Linux, a instalação pode ser feita via gerenciador de pacotes. No Ubuntu, por exemplo, você pode executar os seguintes comandos no terminal:
sudo apt update
sudo apt install docker.io
sudo systemctl start docker
sudo systemctl enable docker
Após a instalação, verifique se o Docker está funcionando corretamente executando o comando docker --version. Se tudo estiver configurado corretamente, você verá a versão do Docker instalada.
Comandos Essenciais de Docker Container
Dominar os comandos básicos do Docker é fundamental para trabalhar eficientemente com docker container. Vamos explorar os comandos mais utilizados no dia a dia de um desenvolvedor.
O comando docker run é provavelmente o mais importante. Ele é usado para criar e iniciar um novo container a partir de uma imagem. Por exemplo, para executar um container com o servidor web Nginx, você usaria:
docker run -d -p 80:80 --name meu-nginx nginxNeste comando, -d executa o container em modo detached (em segundo plano), -p 80:80 mapeia a porta 80 do container para a porta 80 do hospedeiro, e --name meu-nginx atribui um nome ao container para facilitar a identificação.
Para listar todos os containers em execução, use docker ps. Se quiser ver também os containers parados, adicione a flag -a:
docker ps -aO comando docker stop é usado para parar um container em execução, enquanto docker start o reinicia. Você pode identificar o container pelo nome ou ID:
docker stop meu-nginx
docker start meu-nginx
Para remover um container completamente do sistema, use docker rm. É importante notar que você só pode remover containers que estão parados:
docker rm meu-nginxAs imagens Docker são gerenciadas com o comando docker images, que lista todas as imagens disponíveis localmente. Para baixar uma imagem do Docker Hub sem executar um container, use docker pull:
docker pull mysql:8.0E para remover uma imagem do sistema:
docker rmi mysql:8.0Outro comando extremamente útil é docker exec, que permite executar comandos dentro de um container em execução. Isso é particularmente útil para depuração e manutenção:
docker exec -it meu-nginx bash
Segurança em Docker Containers
A segurança é um aspecto crítico quando se trabalha com docker container em ambientes de produção. Containers compartilham o kernel do hospedeiro, portanto, uma vulnerabilidade bem explorada pode potencialmente afetar não apenas um container, mas o sistema inteiro. Felizmente, existem várias práticas recomendadas que você pode seguir para garantir que seus containers sejam seguros.
Mantenha suas imagens atualizadas regularmente. Vulnerabilidades são descobertas constantemente em pacotes e bibliotecas, e as imagens oficiais do Docker Hub são atualizadas frequentemente para corrigir esses problemas. Use ferramentas como o Docker Scout ou o Trivy para escanear suas imagens em busca de vulnerabilidades conhecidas.
Minimize o que está incluído em suas imagens. Quanto menos pacotes e ferramentas estiverem presentes, menor será a superfície de ataque. Em vez de usar imagens completas como ubuntu ou debian, considere usar imagens mínimas como alpine ou distroless, que contêm apenas o essencial para executar sua aplicação.
Nunca armazene segredos, como senhas ou chaves de API, diretamente no Dockerfile ou em variáveis de ambiente não criptografadas. Use soluções como Docker Secrets, Kubernetes Secrets ou serviços de gerenciamento de segredos como HashiCorp Vault para injetar credenciais de forma segura em tempo de execução.
Configure limites de recursos para cada container usando as flags --memory e --cpus no comando docker run. Isso previne que um container mal-comportado consuma todos os recursos do hospedeiro, causando negação de serviço para outros containers.
Otimização de Performance
Além da segurança, a otimização de performance é outro pilar essencial para quem trabalha com docker container em ambientes de produção. Containers eficientes consomem menos recursos, iniciam mais rapidamente e escalam melhor sob carga.
Uma das técnicas mais eficazes de otimização é o uso de multi-stage builds no Dockerfile. Isso permite que você compile seu código em uma etapa e copie apenas os artefatos necessários para a imagem final, reduzindo drasticamente o tamanho da imagem. Por exemplo, em uma aplicação Go:
FROM golang:1.21 AS builder
WORKDIR /app
COPY . .
RUN go build -o myapp

FROM alpine:latest
COPY --from=builder /app/myapp .
CMD ["./myapp"]
Otimize o cache de camadas do Docker organizando as instruções do Dockerfile de forma estratégica. Coloque instruções que mudam com frequência (como COPY . .) no final, e instruções estáticas (como instalação de dependências do sistema) no início. Isso maximiza o reaproveitamento de camadas em cache durante builds subsequentes.
Use volumes Docker para persistência de dados em vez de armazenar dados dentro do container. Containers são efêmeros por natureza, e qualquer dado armazenado dentro deles será perdido quando o container for removido. Volumes também oferecem melhor performance de I/O comparado ao sistema de arquivos em camadas do container.
Monitore o consumo de recursos dos seus containers usando comandos como docker stats e docker top. Isso ajuda a identificar containers que estão consumindo recursos excessivos e podem precisar de otimização ou ajuste de limites.
Para aplicações que exigem alta disponibilidade, considere usar Docker Compose ou orquestradores como Kubernetes para gerenciar múltiplos containers. Essas ferramentas permitem definir políticas de reinicio automático, balanceamento de carga e escalonamento horizontal, garantindo que sua aplicação permaneça responsiva mesmo sob carga pesada.
Casos de Uso Reais
O docker container é versátil o suficiente para ser aplicado em uma ampla gama de cenários. Vamos explorar alguns casos de uso reais que demonstram o poder dessa tecnologia.
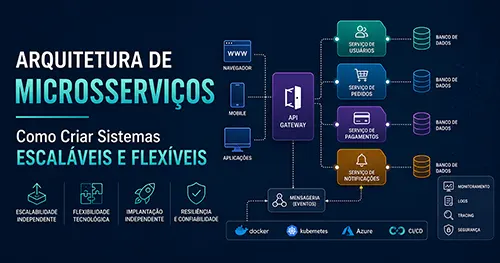
No desenvolvimento de microsserviços, o Docker é praticamente indispensável. Cada serviço pode ser empacotado em seu próprio container, com dependências específicas e versões de runtime isoladas. Isso permite que equipes diferentes trabalhem em serviços distintos sem conflitos, e que cada serviço seja escalado independentemente conforme a demanda.
Ambientes de teste e staging são outro caso de uso clássico. Com Docker, você pode criar ambientes idênticos ao de produção em segundos, permitindo testes mais confiáveis e reduzindo o risco de bugs que só aparecem em produção. Ferramentas como Docker Compose permitem definir múltiplos containers (aplicação, banco de dados, cache) em um único arquivo YAML, facilitando a replicação de ambientes complexos.
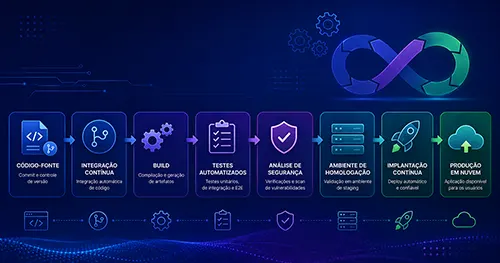
Para CI/CD (Integração Contínua e Deploy Contínuo), o Docker oferece consistência entre os ambientes de build, teste e produção. Pipelines de CI podem executar testes dentro de containers, garantindo que o código seja validado em um ambiente limpo e reproduzível. Isso elimina problemas relacionados a dependências faltando ou configurações inconsistentes nos servidores de build.
Empresas de e-commerce frequentemente usam docker container para lidar com picos de tráfego sazonal. Durante eventos como Black Friday, containers adicionais podem ser provisionados automaticamente para lidar com o aumento de demanda, e removidos quando o tráfego normaliza. Essa elasticidade seria muito mais cara e complexa de implementar com infraestrutura tradicional.
No contexto de machine learning e ciência de dados, o Docker permite que cientistas empacotem ambientes complexos com bibliotecas específicas (TensorFlow, PyTorch, scikit-learn) e os compartilhem com colegas ou implantem em produção sem se preocupar com conflitos de dependências.
Integração com Ferramentas de CI/CD
A integração do docker container com pipelines de CI/CD é um dos aspectos mais poderosos dessa tecnologia. Quando combinado com ferramentas como Jenkins, GitLab CI, GitHub Actions ou CircleCI, o Docker transforma completamente o fluxo de trabalho de desenvolvimento e deploy.
Em um CI/CD pipeline, o processo começa quando um desenvolvedor faz push de código para um repositório. O sistema de CI detecta a mudança e inicia um build que cria uma nova imagem Docker. Essa imagem é então testada em um ambiente isolado, garantindo que todas as funcionalidades estejam funcionando corretamente.
Se os testes passarem, a imagem é marcada com uma tag (geralmente baseada no número do commit ou versão) e enviada para um registry Docker, como Docker Hub, Amazon ECR ou Google Container Registry. Em seguida, o sistema de CD pode automaticamente fazer deploy dessa imagem em ambientes de staging ou produção.
O uso de Docker em CI/CD traz várias vantagens. Primeiro, a consistência: o mesmo container que foi testado é exatamente o que será implantado em produção. Segundo, a velocidade: containers iniciam em segundos, permitindo que deploys e rollbacks sejam feitos rapidamente. Terceiro, a portabilidade: a mesma imagem pode ser implantada em qualquer ambiente que execute Docker, seja on-premise ou na nuvem.
Ferramentas como Docker Compose e Kubernetes se integram naturalmente com pipelines de CI/CD. Em ambientes Kubernetes, por exemplo, o deploy pode ser feito atualizando a tag da imagem em um Deployment, e o Kubernetes cuidará de fazer o rolling update gradualmente, garantindo zero downtime.
Conclusão
O docker container revolucionou a maneira como desenvolvemos, testamos e implantamos software, oferecendo uma combinação única de portabilidade, eficiência e consistência. Ao longo deste guia, exploramos desde os conceitos fundamentais até as melhores práticas de segurança e otimização, sempre com foco em fornecer informações práticas que você pode aplicar imediatamente em seus projetos.
Para desenvolvedores que estão começando sua jornada com containers, o mais importante é começar pequeno. Escolha um projeto simples, crie um Dockerfile básico e experimente executar sua aplicação em um container. À medida que ganhar confiança, você pode explorar recursos mais avançados como multi-stage builds, redes Docker, volumes e orquestração.
Lembre-se de que a segurança e a otimização devem ser consideradas desde o início, não como reflexos tardios. Imagens menores, usuários não privilegiados, escaneamento de vulnerabilidades e limites de recursos são práticas que, quando incorporadas ao seu fluxo de trabalho, se tornam naturais e trazem benefícios significativos a longo prazo.
O ecossistema Docker continua evoluindo rapidamente, com novas ferramentas e recursos sendo lançados constantemente. Mantenha-se atualizado seguindo a documentação oficial, participando de comunidades como o Docker Community Forums e explorando projetos open source que utilizam Docker em produção.